Oltalama e-postaları ve SMS dolandırıcılığı yapay zekâ ile nasıl anlaşılır?
Kargo, vergi iadesi, HGS cezası ya da banka güvenlik uyarısı kılığındaki sahte mesajlar artık yazım hatası içermiyor; çoğu yapay zekâyla kusursuz yazılıyor. Aynı teknolojiyi bağlantıya tıklamadan ve kişisel bilgilerinizi silerek şüpheli mesajları incelemek için kullanabilirsiniz.
Telefonunuza bir SMS düşüyor: "Kargonuz adres bilgisi eksik olduğu için dağıtım merkezinde bekletilmektedir. 24 saat içinde güncellemezseniz iade edilecektir." Altında kısa bir bağlantı var. Gerçekten de iki gün önce internetten bir sipariş vermiştiniz. Ertesi gün annenizden telefon geliyor: "Oğlum, e-Devlet'ten mesaj geldi, vergi iadem varmış, kart bilgilerimi girdim ama para yatmadı." O sırada iş e-postanıza bankanızın logosunu taşıyan, kusursuz Türkçeyle yazılmış bir "olağandışı giriş denemesi" uyarısı gelmiş.
Oltalama (phishing) mesajları eskiden bozuk Türkçe, garip karakterler ve abartılı vaatlerle kolayca ayırt edilirdi. Bugün dolandırıcılar da yapay zekâ kullanıyor: Metinler akıcı, kurumların üslubunu taklit ediyor ve kişiye özel hazırlanabiliyor. İyi haber şu ki, aynı teknolojiyi siz de savunma için kullanabilirsiniz. Bu rehberde şüpheli bir mesajı bağlantısına dokunmadan yapay zekâya nasıl inceleteceğinizi, hangi işaretlere bakacağınızı, aile büyüklerinize nasıl öğreteceğinizi ve kandırıldıysanız ilk dakikalarda ne yapmanız gerektiğini anlatıyoruz.
Türkiye'de en yaygın senaryolar
Dolandırıcılık mesajlarının çoğu, insanların gerçekten beklediği bir şeyi taklit eder. Bu yüzden içerik inandırıcıdır; asıl ipucu, mesajın sizden ne istediğindedir.
- Kargo: "Adres bilgisi eksik", "gümrük ücreti ödenmeli", "teslimat başarısız, yeniden planlayın" gibi mesajlar. Genellikle küçük bir ücret (birkaç on lira) ister ve sizi kart bilgilerini gireceğiniz sahte bir sayfaya yönlendirir. Amaç o küçük tutar değil, kart bilgileridir.
- e-Devlet ve vergi iadesi: "Adınıza tanımlı iade bulunmaktadır", "e-Devlet şifrenizin süresi doluyor", "adınıza dava açılmıştır" gibi mesajlar. e-Devlet'in gerçek adresi turkiye.gov.tr'dir; sahte sayfalar bu adı içeren ama farklı alan adlarına sahip adresler kullanır.
- Banka: "Hesabınızda şüpheli işlem tespit edildi", "kartınız bloke edildi", "güvenlik doğrulaması gerekli" mesajları ya da banka çalışanı gibi arayan kişiler. En tehlikeli versiyonu, sizi arayıp "işlemi iptal etmek için telefonunuza gelen kodu okuyun" diyen kişidir.
- HGS/OGS ve trafik cezası: "Ödenmemiş geçiş ücretiniz bulunmaktadır, cezalı tutara dönüşmeden ödeyin" mesajları. Gerçek ihlalli geçiş borçlarınızı e-Devlet üzerinden ya da ilgili kurumun resmî kanallarından kontrol edebilirsiniz.
- Sahte kampanya ve çekiliş: Ünlü bir marketin, havayolunun ya da operatörün adıyla "yıl dönümü hediyesi", "anket doldurun, telefon kazanın" mesajları. Sosyal medyada sponsorlu reklam olarak da çıkabilir.
- Tanıdık taklidi: "Anne, telefonum bozuldu, bu yeni numaram, acil para lazım" mesajları. Yapay zekâ ile ses taklidinin kolaylaştığı bir dönemde, telefonda tanıdık bir sesin para istemesi de şüpheyle karşılanmalıdır.
Yapay zekâ çağında değişen işaretler
Eskiden öğretilen "yazım hatası varsa sahtedir" kuralı artık yetersizdir. Dolandırıcılar metinlerini yapay zekâyla düzeltiyor, hatta kurumların gerçek mesajlarını örnek alarak yazdırıyor. Bu yüzden dikkat, metnin kalitesinden mesajın davranışına kaymalıdır.
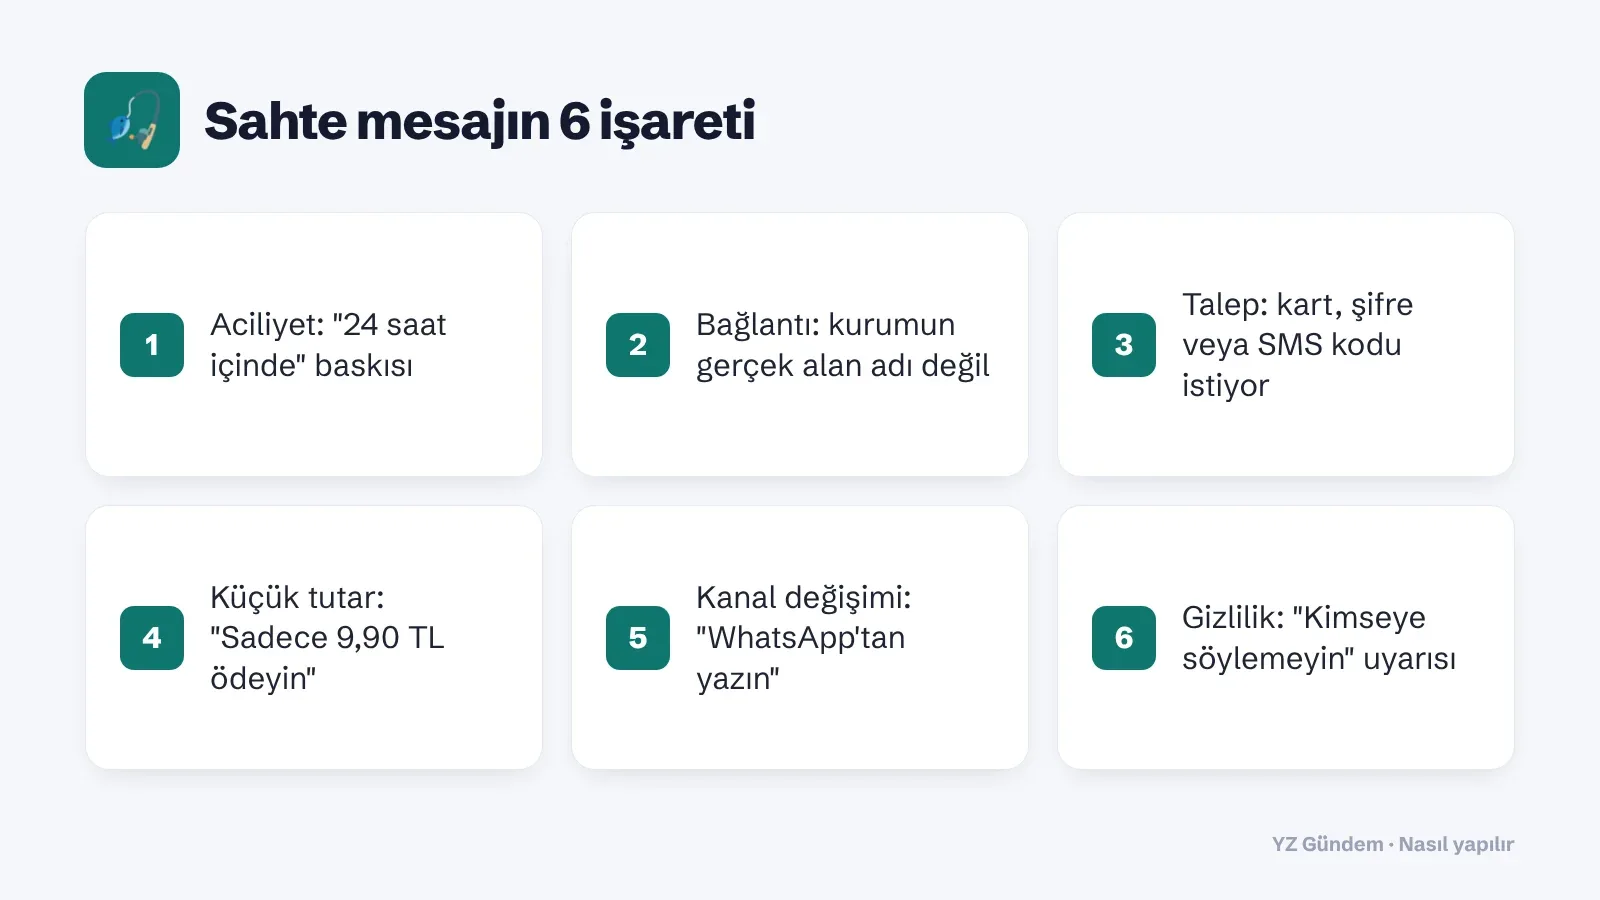
Yeni dönemde bakılması gereken işaretler şunlardır:
- Aciliyet ve süre baskısı: "24 saat içinde", "bugün son gün", "aksi hâlde hesabınız kapatılacak." Gerçek kurumlar da süre bildirir, ama sizi anında bir bağlantıya tıklamaya zorlamaz.
- Kanal değişimi: "Bu konuyu WhatsApp'tan görüşelim", "Size bir uygulama yükletmemiz gerekiyor", "Bu numarayı arayın." Sizi resmî kanalın dışına çekmek, dolandırıcılığın en güçlü işaretlerinden biridir.
- Doğrulama kodu istemek: Bankanızın, e-Devlet'in ya da operatörünüzün size SMS ile gönderdiği tek kullanımlık kod, kimseye okunmaz. Bunu isteyen kişi kim olursa olsun dolandırıcıdır.
- Gizlilik talebi: "Bu işlem gizli, ailenize ya da banka şubesine söylemeyin." Gerçek bir kurum sizi yakınlarınızdan ya da şubenizden uzak tutmaz.
- Fazla kişisel ama eksik bilgi: Adınızı ve son siparişinizi biliyor, ama kargo takip numarası ya da sipariş numarası yok. Sızdırılmış verilerle kişiselleştirilen mesajlar inandırıcı görünür; kurumun sizde olması gereken bilgiyi vermemesi ise şüphelidir.
- Küçük ödeme, büyük kayıp: "Sadece 9,90 TL gümrük ücreti." Küçük tutar, dikkatinizi düşürmek içindir.
- Kusursuz ama genel kurumsal dil: Metin akıcıdır ama size özgü hiçbir somut ayrıntı içermez; "değerli müşterimiz" gibi genel hitaplar ve her kuruma uyabilecek ifadeler kullanır.
Şüpheli mesajı yapay zekâya güvenle incelettirmek
Yapay zekâ, şüpheli bir mesajın işaretlerini sıralamakta ve sizi doğru doğrulama yoluna yönlendirmekte çok yardımcıdır. Ama bunu yaparken üç kurala uyun:
- Bağlantıya tıklamayın ve bağlantıyı açmaya çalışmayın. Mesajı uzun basıp yalnızca metni kopyalayın. Bağlantıyı tarayıcıda "nereye gidiyor bakayım" diye açmak, tam da dolandırıcının istediği şeydir.
- Kişisel bilgilerinizi silin. Adınızı, T.C. kimlik numaranızı, telefon numaranızı, adresinizi, kart numarasının bir kısmını bile olsa çıkarın. "[AD]", "[NUMARA]" gibi yer tutucular yeterli.
- Yapay zekânın kararını son karar saymayın. Araç bir mesajı "büyük olasılıkla güvenli" diye değerlendirebilir ve yanılabilir. Asıl doğrulama, kurumu kendi bulduğunuz resmî kanaldan aramaktır.
Bağlantının kendisini incelemek istiyorsanız, onu tıklanamaz hâle getirerek yazın. Örneğin "hxxps://kargo-teslimat-guncelle[.]com/tr" gibi; noktaları köşeli paranteze almak ve "http"yi değiştirmek, bağlantının yanlışlıkla açılmasını önler. Araca alan adını değerlendirmesini isteyebilirsiniz, ama araç o sayfayı ziyaret etmesin.
Aşağıdaki SMS'i aldım. Bağlantıya tıklamadım. Kişisel bilgileri [AD] ve [NUMARA] ile değiştirdim, bağlantıyı tıklanamaz hâle getirdim.

Gönderen: "PTT-KRG" adıyla geldi.
Metin: "Sayin [AD], [NUMARA] nolu gonderiniz adres eksikligi nedeniyle dagitim merkezinde bekletilmektedir. 24 saat icinde guncelleme yapilmazsa iade edilecektir. Guncellemek icin: hxxps://ptt-gonderi-takip[.]info/tr"

Senden istediklerim:
1) Bu mesajdaki şüpheli işaretleri tek tek listele ve her birinin neden şüpheli olduğunu açıkla.
2) Bağlantının alan adını değerlendir: Kurumun bilinen resmî alan adıyla uyuşuyor mu? Bağlantıyı ziyaret etme.
3) Bu gönderiyi doğrulamak için atabileceğim güvenli adımları yaz (resmî uygulama, resmî site, müşteri hizmetleri).
4) Sonuçta "bu sahte" ya da "bu gerçek" diye kesin hüküm verme; olasılığı ve gerekçesini yaz.
5) Bu mesajı nereye bildirebileceğime dair genel bilgi ver, ama güncel ihbar adresini resmî kaynaktan kontrol etmemi hatırlat.
Örnek çıktı ve daha iyi bir ikinci soru
Eskişehir'de bir muhasebe bürosunda çalışan Sibel Hanım, iş e-postasına gelen bir mesajı araca yapıştırdı. Gelen yanıtın kısaltılmış hâli şuydu:
Bu e-postada birkaç şüpheli işaret var:

- Gönderen adresi "guvenlik@bankaniz-destek.com". Bankaların genellikle kendi alan adlarını kullanması beklenir; "bankaniz-destek" ifadesi bankanın gerçek alan adı olmayabilir.
- "24 saat içinde doğrulama yapmazsanız internet bankacılığınız kapatılacaktır" ifadesi aciliyet baskısı yaratıyor.
- Bağlantının görünen metni "Giriş yapın" ama arkasındaki adres belirtilmemiş.
- E-postanın dili oldukça düzgün; bu tek başına güvenilir olduğunu göstermez.

Öneri: Bağlantıya tıklamayın. Bankanızın resmî mobil uygulamasına kendiniz girerek ya da kartınızın arkasındaki numarayı arayarak durumu kontrol edin.
Yanıt doğruydu, ama Sibel Hanım'ın asıl sorusu şuydu: Bu e-posta büroda başkalarına da geldiyse ne yapmalıyız? Ayrıca bağlantının gerçek adresini nasıl görebileceğini bilmiyordu. Şu ikinci soruyu sordu:
Bu e-posta muhasebe büromuzda 6 kişiye birden geldi. İki konuda yardım et:
1) Bilgisayarda Outlook ve telefonda Gmail kullanıyoruz. Bir bağlantının arkasındaki gerçek adresi tıklamadan görmenin genel yollarını anlat (fareyi üzerine getirmek, telefonda dikkat edilecekler gibi). Menü adlarını kesin bilmiyorsan genel tarif et.
2) Büro çalışanlarına gönderebileceğim, paniğe sokmayan, 5 maddelik kısa bir uyarı e-postası yaz: bağlantıya tıklayan varsa ne yapmalı, kime haber vermeli.
İkinci yanıt, bilgisayarda fareyi bağlantının üzerinde bekletince gerçek adresin genellikle pencerenin alt köşesinde göründüğünü ve telefonda bağlantıya uzun basmanın tıklamak anlamına gelebileceği için dikkatli olunması gerektiğini anlattı. Kısa uyarı metni ise "Bağlantıya tıkladıysanız ve şifrenizi girdiyseniz utanmayın, hemen haber verin" cümlesiyle başlıyordu. Sibel Hanım'ın gözlemi şu oldu: İlk soru mesajı çözmeye yaradı, ikinci soru ise büronun gerçek ihtiyacını çözdü.
Bağlantı ve gönderen kontrolü
Bağlantıda dikkat edilecek en önemli şey, alan adının son kısmıdır. Bir adres "turkiye.gov.tr.giris-dogrulama.com" ise, gerçek alan adı "giris-dogrulama.com"dur; baştaki "turkiye.gov.tr" yalnızca bir süslemedir. Adres soldan sağa değil, sağdan sola okunur: En sağdaki uzantıdan (.com, .tr, .info) hemen önceki kısım, sitenin gerçek sahibini gösterir.
Diğer kontrol noktaları:
- Benzer karakterler: "garanti" yerine "garantl", "ziraat" yerine "zirraat" gibi tek harf farklılıkları, ya da Türkçe karakterlerin benzer görünen başka karakterlerle değiştirilmesi.
- Kısaltılmış bağlantılar: Bit.ly gibi kısaltma servisleri meşru kurumlarca da kullanılabilir, ama gerçek adresi gizler. Kurumların önemli işlemler için kısaltılmış bağlantı göndermesi şüpheyle karşılanmalıdır.
- Gönderen adı ile adresi: E-postada görünen ad "Ziraat Bankası" olabilir, ama adres tamamen farklı bir alan adından gelir. Telefonunuzda gönderen adresinin tamamını görmek için gönderen adına dokunun.
- SMS başlığı: SMS'te gönderen olarak kurum adı görünmesi tek başına güvence değildir; gerçek kurumların mesajlarının arasına sahte bir mesajın girdiği durumlar olabilir. İçeriğin talebi her zaman başlıktan daha önemlidir.
- Bilinen zararlı bağlantı listeleri: Türkiye'de Ulusal Siber Olaylara Müdahale Merkezi (USOM), zararlı olarak tespit edilen bağlantıları listeleyen ve ihbar alan bir hizmet sunuyordu; 2026 itibarıyla bu hizmetlerin Cumhurbaşkanlığı Siber Güvenlik Başkanlığı'nın siberguvenlik.gov.tr adresine taşındığı duyuruldu. Güncel sorgulama ve ihbar sayfasını oradan kontrol edin. Bir adresin listede olmaması güvenli olduğu anlamına gelmez; yeni açılan sahte siteler henüz listeye girmemiş olabilir.
2026 başında yurt dışından gönderilen bağlantılı SMS'lere ve izinsiz toplu mesajlara yönelik yeni kısıtlamalar duyuruldu. Bu tür düzenlemeler bir kısım dolandırıcılık mesajını azaltabilir, ama dolandırıcılar e-posta, WhatsApp, sosyal medya ve telefon aramalarına da yöneliyor. Bu yüzden kişisel dikkatin yerini hiçbir filtre tam olarak tutmaz.
Adım adım: şüpheli bir mesaj geldiğinde
1. Durun ve hiçbir şeye dokunmayın: Bağlantıya tıklamayın, eki açmayın, mesajdaki numarayı aramayın, mesaja cevap vermeyin. Dolandırıcılığın tüm gücü, sizi hızlı hareket etmeye zorlamasındadır; on saniyelik bir duraklama çoğu zaman yeterlidir.
2. Talebe bakın: Mesaj sizden ne istiyor? Kart bilgisi, şifre, doğrulama kodu, uygulama yükleme, para gönderme ya da başka bir kanala geçme istiyorsa, alarm zillerini çalıştırın.
3. Metni temizleyip yapay zekâya inceletin: Kişisel bilgileri silin, bağlantıyı tıklanamaz yazın ve yukarıdaki komutla analiz isteyin.
4. Kurumu kendi bulduğunuz kanaldan doğrulayın: Bankanın mobil uygulaması, kartın arkasındaki numara, kurumun sizin yazdığınız resmî adresi, e-Devlet'e turkiye.gov.tr üzerinden kendiniz girmek. Mesajdaki numara ya da bağlantı asla doğrulama kanalı değildir.
5. Mesajı bildirin: E-posta ise e-posta servisinizin "kimlik avı bildir" ya da "istenmeyen olarak işaretle" seçeneğini kullanın. Kurumun kendisinin bir bildirme adresi varsa oraya iletin. Resmî ihbar kanallarını aşağıda bulabilirsiniz.
6. Silin ve yakınlarınızı uyarın: Özellikle aile grubunuzda aynı mesajı alabilecek büyükler varsa kısa bir uyarı gönderin.
Aile büyüklerine öğretmek
Dolandırıcılar özellikle teknolojiyle arası iyi olmayan yaşlıları hedef alır. Uzun anlatımlar yerine, büyüklerinizin hatırlayacağı birkaç basit kural ve bir "ara beni" alışkanlığı daha işe yarar.
Yapay zekâya, büyüklerinize uygun bir dil ve biçimle bir rehber hazırlatabilirsiniz:
72 yaşındaki annem için tek sayfalık, büyük puntoyla yazdırıp buzdolabına asabileceğim bir dolandırıcılık uyarı kartı hazırla.
Annem akıllı telefon kullanıyor, WhatsApp ve e-Devlet'e girebiliyor, ama bağlantıları ayırt edemiyor.

Kurallar:
- En fazla 7 madde, her madde tek cümle, teknik kelime yok.
- "Asla" maddeleri: SMS kodu okuma, bağlantıdan kart bilgisi girme, telefonda "polis/savcı/banka" diyen birine para gönderme.
- "Her zaman" maddeleri: Şüphe duyunca önce beni ara, bankayı kartın arkasındaki numaradan ara.
- En altta benim adım ve numaram için boş yer bırak.
- Korkutmasın, "dolandırıcılar çok akıllı, kanmak ayıp değil" mesajı versin.
Kartın yanında bir "aile parolası" kurmak da işe yarar: Ailede telefonla para isteyen herkesin bilmesi gereken bir kelime. Yapay zekâyla ses taklidinin mümkün olduğu bir dönemde, "Oğlum, kaza yaptım, hemen para lazım" diyen bir sese karşı parola sormak basit ama etkili bir korumadır.
Bir de canlı prova yapın: Büyüklerinize yapay zekâyla ürettirdiğiniz örnek bir sahte mesajı (gerçek bir bağlantı içermeyen, eğitim amaçlı) gösterin ve "Bunda ne tuhaf?" diye sorun. Birlikte işaretleri bulmak, kuralları ezberlemekten çok daha kalıcıdır.
Annemle dolandırıcılık mesajlarını tanıma alıştırması yapacağız. Bana 5 kısa örnek SMS yaz: 3 tanesi tipik dolandırıcılık mesajı (kargo, vergi iadesi, banka), 2 tanesi gerçek bir kurumdan gelebilecek zararsız bilgilendirme mesajı.
Hiçbir mesajda gerçek bir bağlantı ya da gerçek kurum adı kullanma; "[KARGO FİRMASI]", "[BANKA]" gibi yer tutucu kullan.
Her mesajın altına, cevabı ayrı bir bölümde, "neden şüpheli" veya "neden zararsız" açıklamasıyla ekle; açıklamalar 70 yaşındaki birinin anlayacağı sadelikte olsun.
Üç kişi, üç farklı durum
Ankara'da bir lisede okuyan Berk, sosyal medyada "oyun içi para kazandıran" bir hesaptan mesaj aldı:
Instagram'da bir hesap bana "Bu linke giriş yaparsan oyunda ücretsiz 5000 elmas kazanırsın" diye mesaj attı. Bağlantı oyun şirketinin adını içeriyor ama sonu farklı.
Bu mesajın amacı ne olabilir? Hesabımı çaldırırsam neler olur? Kendimi korumak için hesap ayarlarımda bakmam gereken genel şeyler neler (iki adımlı doğrulama gibi)? Menü adlarını kesin bilmiyorsan genel tarif et.
Gaziantep'te küçük bir tekstil işletmesi olan Ahmet Bey, tedarikçisinden geldiği görünen bir "IBAN değişikliği" e-postası aldı:
Yıllardır çalıştığımız tedarikçimizden geldiği görünen bir e-posta aldım: "Banka hesabımız değişmiştir, bu ayki ödemeyi yeni IBAN'a yapınız." E-posta imzası ve üslubu tanıdık, ama gönderen adresinde bir harf farklı gibi.
Bu durumun adı ne, nasıl işler? Ödemeyi yapmadan önce doğrulamak için hangi adımları atmalıyım? Muhasebe çalışanlarım için "IBAN değişikliği gelirse ne yapılır" diye 5 maddelik bir iç kural yaz.
Bu tür "fatura/IBAN değişikliği" dolandırıcılığında tek güvenli yöntem, tedarikçiyi daha önceden bildiğiniz telefon numarasından aramaktır; e-postadaki numaradan değil.
İzmir'de emekli öğretmen Nuran Hanım, kendisini polis olarak tanıtan birinden telefon aldı:
Biri beni aradı, kendini polis memuru olarak tanıttı, adımın bir terör soruşturmasında geçtiğini, paramın güvende olması için bankadan çekip "güvenli hesaba" göndermem gerektiğini söyledi ve kimseye söylememem gerektiğini vurguladı. Telefonu kapattım ama yeniden arayacağını söyledi.
Bu bir dolandırıcılık mı? Yeniden ararsa ne demeliyim? Gerçek bir soruşturma olup olmadığını nasıl öğrenebilirim? Bunu nereye bildirmeliyim?
Bu senaryo Türkiye'de sık görülür ve cevabı nettir: Gerçek polis ya da savcı sizden telefonla para istemez, "güvenli hesap" diye bir uygulama yoktur. Telefonu kapatın ve 112'yi arayarak ya da en yakın emniyet birimine giderek durumu bildirin.
Kandırıldıysanız: ilk adımlar
Bağlantıya tıkladınız, bilgi girdiniz ya da para gönderdiniz. Önce şunu bilin: Bu, dikkatsizlik değil, profesyonelce kurulmuş bir tuzaktır ve hızlı davranmak zararı azaltabilir. Utanma duygusuyla beklemek, zararı büyütür.
- Kart ya da banka bilgisi girdiyseniz: Hemen bankanızı arayın (kartın arkasındaki ya da bankanın resmî sitesindeki numaradan) ve kartınızı kapattırın. Mobil uygulamada kartı geçici olarak kullanıma kapatma seçeneği varsa onu da kullanın. Son işlemlerinizi kontrol edin ve tanımadığınız işlemler için itiraz sürecini bankanıza sorun.
- Para gönderdiyseniz: Bankanızı hemen arayın ve işlemi bildirin; mümkünse alıcı hesap üzerinde işlem yapılması için ne yapılabileceğini sorun. Ardından emniyete ya da savcılığa başvurun. Zaman kritiktir.
- Şifre girdiyseniz: O şifreyi kullandığınız tüm hesaplarda hemen değiştirin; özellikle e-posta hesabınızdan başlayın, çünkü diğer hesapların şifre sıfırlama bağlantıları oraya gelir. Mümkün olan her hesapta iki adımlı doğrulamayı açın.
- e-Devlet bilgisi girdiyseniz: e-Devlet şifrenizi değiştirin ve giriş geçmişinizi kontrol edin. e-Devlet'te adınıza kayıtlı mobil hatları sorgulayabileceğiniz bir hizmet de bulunur; tanımadığınız bir hat varsa ilgili operatörle ve yetkililerle iletişime geçin.
- Uygulama yüklediyseniz: Telefonunuzu internetten ayırın (uçak modu), uygulamayı kaldırın, bankanızı arayın. Uzaktan erişim uygulaması yüklettirildiyse telefonunuzu bir uzmana kontrol ettirmeyi düşünün.
- Delil saklayın: Mesajların, arama kayıtlarının, dekontların ekran görüntülerini alın. Mesajları silmeden önce bunları kaydedin.
İhbar ve başvuru kanalları için genel bilgi:
- Acil durumlar ve dolandırıcılık bildirimleri: 112 Acil Çağrı Merkezi, en yakın emniyet ya da jandarma birimi, ya da Cumhuriyet Başsavcılığı'na suç duyurusu.
- Zararlı bağlantı ve oltalama siteleri: USOM'un hizmetlerinin taşındığı Siber Güvenlik Başkanlığı (siberguvenlik.gov.tr); güncel ihbar formunun yerini sitede kontrol edin.
- Bankacılık: Önce kendi bankanız. Bankanızın çözüm sunmadığı durumlarda bankacılık şikâyet süreçleri hakkında bankanızdan ve resmî düzenleyici kurumlardan bilgi alabilirsiniz.
- E-posta ve sosyal medya: Kullandığınız platformun kendi "kimlik avı bildir" ya da "hesabı şikâyet et" özelliği.
İhbar kanallarının adresleri ve yöntemleri zaman içinde değişebilir; başvurmadan önce resmî sitelerden güncel durumu kontrol edin. Hukuki süreçlerle ilgili sorularınız için bir avukata danışın.
Sık yapılan hatalar
"Yazım hatası yok, demek ki gerçek" diye düşünmek. Yapay zekâyla yazılan dolandırıcılık metinleri kusursuz olabilir. Doğrusu: Metnin kalitesine değil, sizden ne istediğine bakmak.
Mesajdaki numarayı arayarak doğrulamaya çalışmak. O numara dolandırıcıya aittir ve "doğrulama" tuzağın bir parçasıdır. Doğrusu: Kurumun numarasını kendiniz, resmî sitesinden ya da kartınızın arkasından bulmak.
Bağlantıyı "sadece bakmak için" açmak. Bazı sayfalar yalnızca açıldığında bile size ait bilgileri toplayabilir ya da sizi indirme yapmaya yönlendirebilir. Doğrusu: Bağlantıyı hiç açmamak; resmî siteye kendiniz gitmek.
Yapay zekânın "güvenli görünüyor" cevabına güvenmek. Araç yalnızca gördüğü metni değerlendirir; sayfanın kendisini, gönderenin gerçek kimliğini ya da güncel tehdit listelerini bilmeyebilir. Doğrusu: Analizi bir ön kontrol saymak, son doğrulamayı resmî kanaldan yapmak.
Kişisel bilgileri silmeden yapıştırmak. Kimlik numarası, kart numarası ya da tam adres içeren mesajı bir sohbet aracına vermek gereksiz bir veri paylaşımıdır. Doğrusu: Yer tutucularla değiştirmek.
Kandırılınca beklemek. Utanç ya da "belki bir şey olmaz" düşüncesiyle geçen her saat, zararı geri almayı zorlaştırır. Doğrusu: İlk dakikalarda bankayı aramak.
Takıldığınızda
Araç kesin karar vermiyorsa: Bu iyi bir işarettir; zaten kesin karar vermemesi gerekir. "Bu mesajı doğrulamak için atabileceğim en güvenli tek adım ne?" diye sorun.
Mesaj gerçekten gerçek görünüyorsa: Gerçek mesajlar da var ve hepsinden şüphe etmek yorucu olabilir. Basit kural: Mesajdaki bağlantıyla hiçbir şey yapmayın; işlemi, kurumun uygulamasına ya da sitesine kendiniz girerek yapın. Mesaj gerçekse, aynı bildirimi orada da görürsünüz.
Yapay zekâ bağlantıyı açmaya kalkarsa: Bazı araçlar web'de gezinebilir. Komutunuza açıkça "bağlantıyı ziyaret etme" yazın ve bağlantıyı tıklanamaz biçimde verin.
Aile büyüğünüz kurallara uymakta zorlanıyorsa: Kuralları azaltın. Tek bir kural bile yeterlidir: "Para, kod ya da kart soran herkese 'oğlumu arayıp döneceğim' de ve telefonu kapat."
İleri seviye ipuçları
Kendi "şüpheli mesaj" talimatınızı kaydedin. Aracınız kalıcı talimat ya da özel asistan oluşturmaya izin veriyorsa şöyle bir metin ekleyin: "Sana yapıştırdığım şüpheli mesajları bir güvenlik analisti gibi incele, bağlantıları asla ziyaret etme, kesin hüküm verme, her zaman resmî kanaldan doğrulama adımı öner." Ailenizdeki bir büyük için de aynısını kurup, şüphelendiğinde mesajı oraya yapıştırmasını öğretebilirsiniz.
Dolandırıcı gözüyle düşündürün. "Ben bir kargo şirketiyim. Dolandırıcılar bizim adımızı nasıl kullanabilir? Müşterilerimizi uyarmak için hangi işaretleri öğretmeliyiz?" gibi savunma amaçlı bir soru, kendi işletmenizin hangi açılardan taklit edilebileceğini görmenizi sağlar.
İki araçla çapraz kontrol yapın. Önemli bir şüphede aynı temizlenmiş mesajı iki farklı yapay zekâ aracına sorun. Biri kaçırdığı bir işareti öbürü yakalayabilir. Ama ikisi de "güvenli" dese bile resmî kanaldan doğrulamayı atlamayın.
Kurumsal hatırlatma rutini kurun. İşletmeniz varsa, üç ayda bir yapay zekâyla güncel örnekler içeren beş dakikalık bir hatırlatma metni hazırlatıp çalışanlara gönderin. Ödeme ve IBAN değişikliklerinde "iki kişi onayı ve telefonla teyit" kuralı koyun.
Hesaplarınızın envanterini çıkarın. Hangi e-posta adresinin hangi hesaplara bağlı olduğunu, hangilerinde iki adımlı doğrulama açık olduğunu basit bir listede tutun. Bir hesap ele geçirildiğinde hangi kapıların açık kaldığını hemen görürsünüz.
Sık sorulan sorular
Yapay zekâ bir mesajın sahte olduğunu kesin olarak söyleyebilir mi?
Hayır. Metindeki işaretleri gösterebilir ve olasılık değerlendirebilir, ama gönderenin kimliğini ya da bağlantının gerçek içeriğini doğrulayamaz. Son karar her zaman kurumun resmî kanalından yapılan doğrulamaya dayanmalıdır.
Gerçek kurumlar SMS ile bağlantı gönderir mi?
Bazı kurumlar bilgilendirme amaçlı bağlantı gönderebilir. Ancak kart bilgisi, şifre ya da doğrulama kodu isteyen bir bağlantı her zaman şüphelidir. En güvenli yol, işlemi kurumun uygulamasına ya da resmî sitesine kendiniz girerek yapmaktır.
Bağlantıya tıkladım ama hiçbir bilgi girmedim. Ne yapmalıyım?
Sayfayı kapatın, bir şey indirildiyse silin ve telefonunuzun ya da bilgisayarınızın güncellemelerini kontrol edin. Herhangi bir uygulama yüklemediyseniz ve bilgi girmediyseniz risk genellikle sınırlıdır; yine de hesaplarınızdaki hareketleri birkaç gün takip edin.
Dolandırıcı numaralarını engellemek işe yarar mı?
Engellemek o numaradan gelen mesajları durdurur ama dolandırıcılar sürekli numara değiştirir. Engellemeyle birlikte bildirimde bulunmak ve genel işaretleri öğrenmek daha kalıcı bir korumadır.
Hazır şablon
Aşağıdaki [SMS / e-posta / WhatsApp mesajı / telefon görüşmesi özeti] şüpheli geldi. Bağlantıya tıklamadım. Kişisel bilgileri [AD], [NUMARA], [ADRES] ile değiştirdim, bağlantıyı tıklanamaz yazdım (hxxps ve [.] kullanarak).

Gönderen: [görünen ad ve adres/numara]
Metin: [mesajın tamamı]
Bağlam: [ör. gerçekten bir sipariş bekliyorum / bu bankada hesabım yok]

Senden istediklerim:
1) Şüpheli işaretleri tek tek listele ve nedenlerini açıkla.
2) Alan adını kurumun resmî adresiyle karşılaştır; bağlantıyı ziyaret etme.
3) Kesin hüküm verme; olasılığı ve gerekçesini yaz.
4) Kurumu resmî kanaldan doğrulamak için atabileceğim güvenli adımları sırala.
5) Eğer [bilgi girdim / para gönderdim / uygulama yükledim] ise ilk 30 dakikada yapmam gerekenleri sırala.
Bugün şunu deneyin
Telefonunuzdaki son on SMS'e ve gereksiz klasördeki son birkaç e-postaya bakın. Şüpheli bulduğunuz birini, kişisel bilgilerini silip bağlantısını tıklanamaz hâle getirerek şablonla araca inceletin. Sonra aynı akşam ailenizin WhatsApp grubuna tek bir cümle gönderin: "Kimse SMS kodu, kart bilgisi ya da para isterse, bir şey yapmadan önce beni arayın." Bugün atılan bu küçük adım, yarın büyük bir kaybı önleyebilir.

Yorumlar 0
Henüz yorum yok. İlk yorumu siz yazın.